REFERENCE
내부 애플리케이션 악성파일 검사 시스템 구축 및 확대 적용
기업의 내부 애플리케이션에 파일 검사 기능을 적용하고, 서비스 확대에 맞춰 보안 체계를 확장해 온 구축 사례입니다.
적용 고객과 솔루션
Broadcom Symantec Protection Engine은 국내 제조·방송·통신 등 다양한 고객 환경에 구축되어, 내부 애플리케이션에서 처리하는 파일의 악성코드 검사에 활용되고 있습니다. 이 사례는 특정 고객사 한 곳이 아닌, 유사한 파일 검사 구조를 적용한 구축 경험을 소개합니다.
도입 배경
업무 애플리케이션에서 파일을 받아 저장하거나 다른 서비스로 전달할 때, 악성파일이 함께 유입될 수 있습니다. 기존 단말·서버 백신에 더해 애플리케이션의 파일 처리 과정에도 검사 기능을 적용하여, 파일이 업무에 사용되기 전에 악성코드 여부를 확인할 필요가 있었습니다.
파일 검사 방식
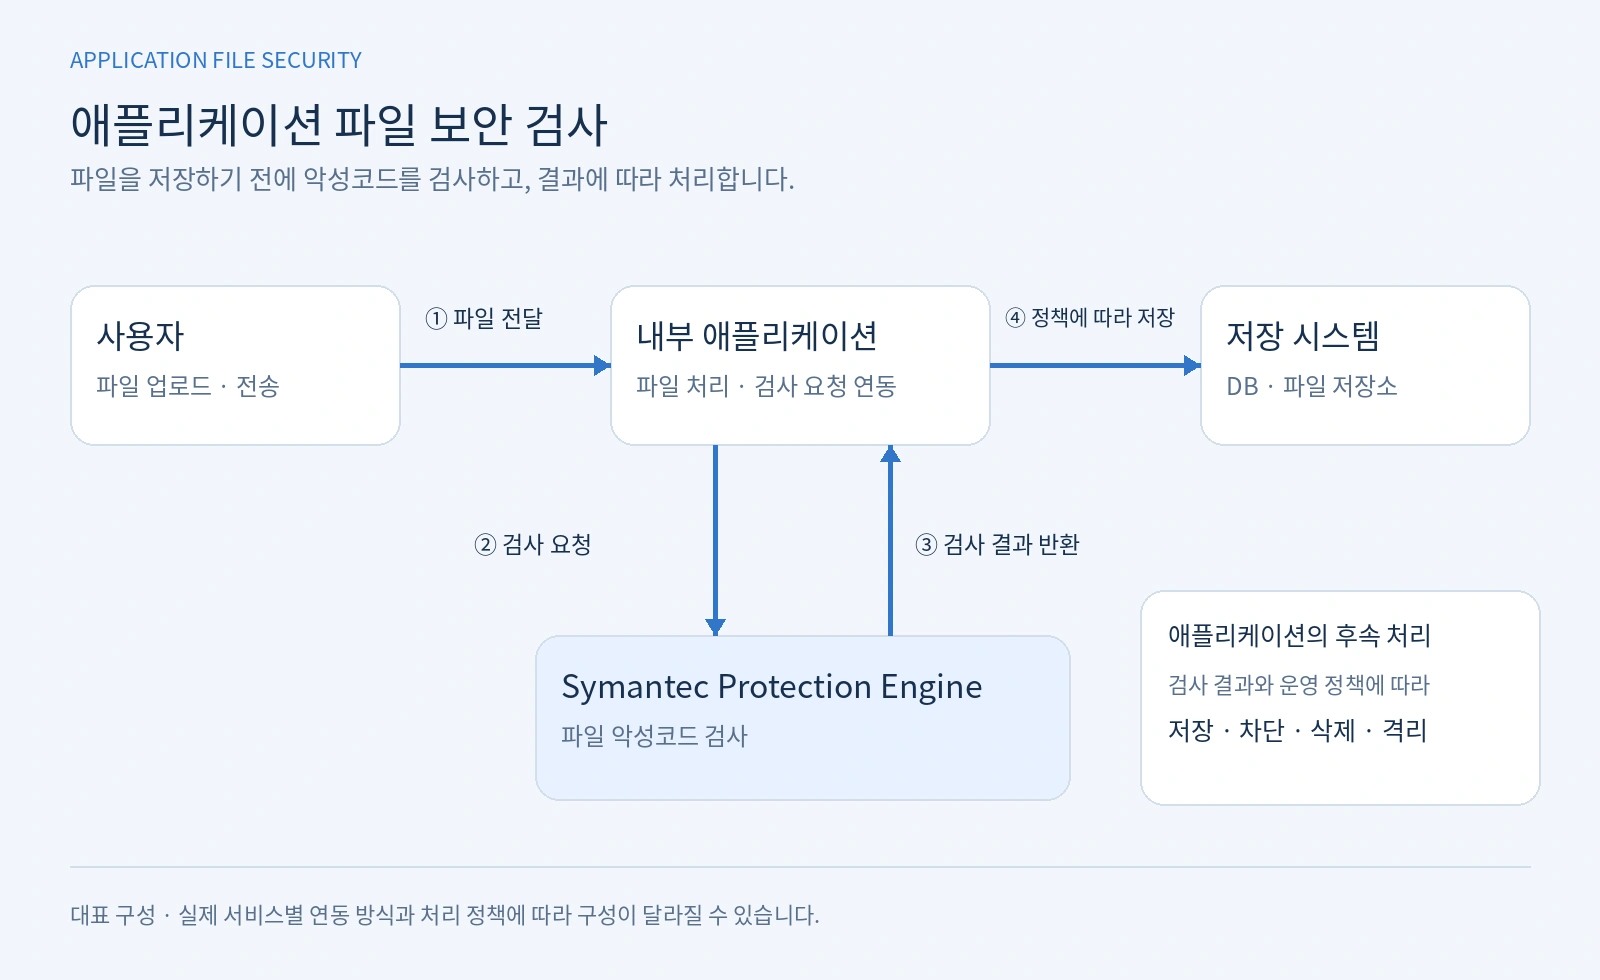
대표 구성에서는 애플리케이션이 검사 대상 파일을 Symantec Protection Engine에 전달하고, 엔진이 반환한 검사 결과에 따라 후속 처리를 결정합니다. 악성파일이 탐지되면 저장이나 전달을 제한하는 등 서비스의 보안 정책에 맞춰 처리할 수 있습니다. 구성도는 이러한 기본 흐름을 보여주며, 실제 연동 방식과 파일 처리 정책은 고객 환경에 따라 달라집니다.
구축 및 확대 적용
내부 애플리케이션에 악성파일 검사 시스템을 구축하고, 서비스 확대에 따라 새로운 검사 환경을 추가해 왔습니다. 지유엔시스템즈 설립 이후에도 여러 차례 신규 구축 프로젝트를 수행하며 적용 범위를 넓혔습니다. 기존 서비스의 운영과 신규 서비스의 연동을 함께 고려해, 파일 검사 기능을 필요한 업무 구간에 적용하고 있습니다.
현재 운영
현재 여러 서비스에서 파일 검사 기능을 사용하고 있습니다. 구축 이후에도 기술 문의와 운영 중 발생하는 이슈에 대응하며, 지속적인 유지보수를 통해 안정적인 운영을 지원하고 있습니다.