SOLUTION
파트너사 · Broadcom
Symantec Protection Engine
ICAP·API 연동으로 애플리케이션과 저장소의 파일을 검사하는 악성코드 탐지 엔진입니다.
OVERVIEW
솔루션 개요
Symantec Protection Engine(SPE)은 애플리케이션과 저장소에 파일 검사 기능을 연동하는 보안 엔진입니다. Broadcom의 Symantec 기술로 업무 시스템에 유입되는 콘텐츠의 위협을 분석합니다.
CAPABILITIES
주요 기능
핵심 기능 한눈에 보기
Symantec Protection Engine
파일 검사 연동
ICAP, API, SDK로 업무 시스템에 파일 보안 검사를 연동합니다.
악성코드·문서 분석
파일 평판과 머신러닝으로 분석하고 활성 문서 콘텐츠를 제어합니다.
검사 결과 활용
판정 결과에 따라 연동 시스템의 저장·전달·접근 정책을 적용합니다.
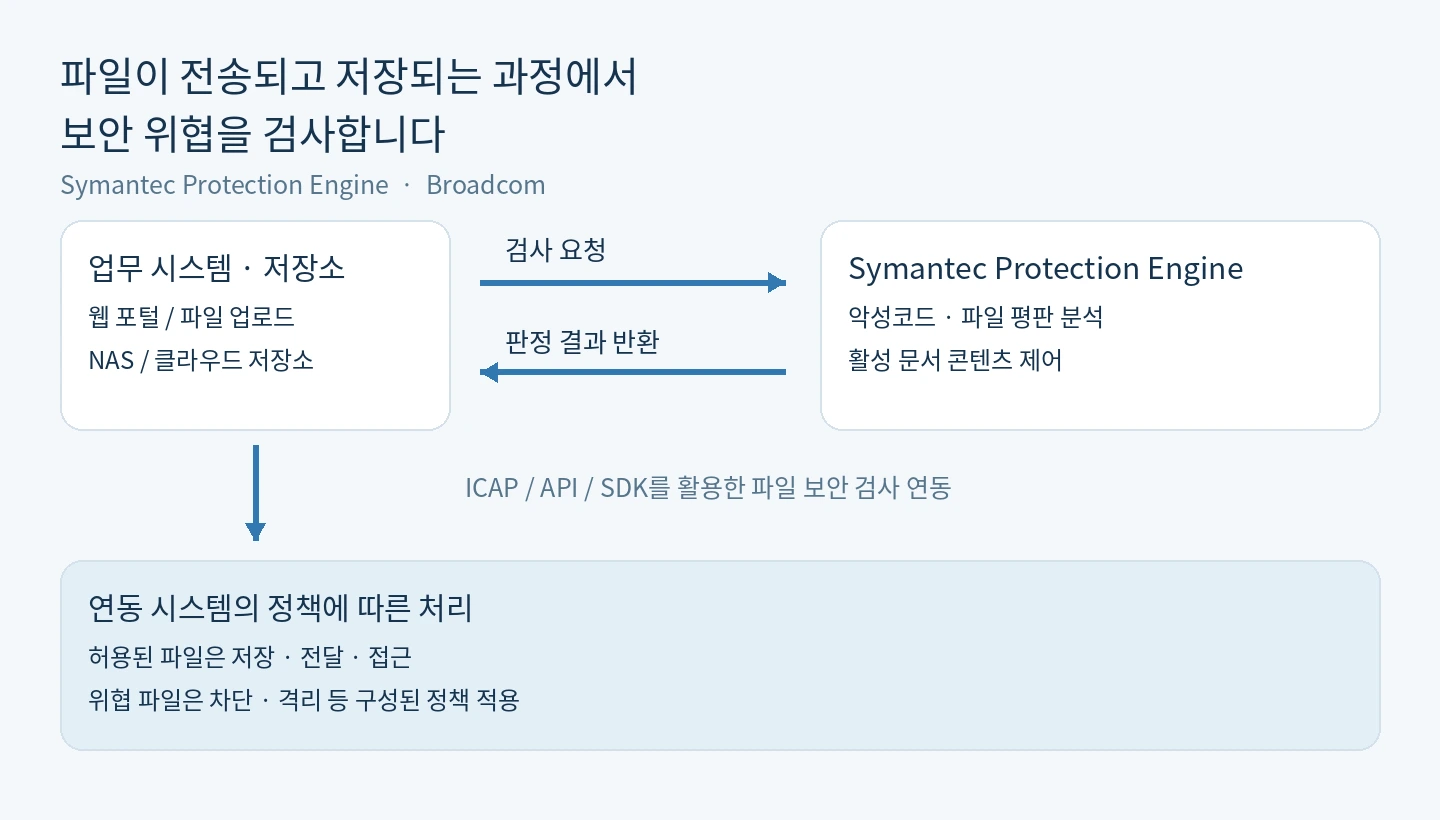
파일 검사와 결과 처리 과정
연동 시스템이 파일 검사를 요청하면 SPE가 분석 결과를 반환합니다. 업무 시스템은 판정과 운영 정책에 따라 파일의 저장·전달·접근을 처리합니다. ICAP, API, SDK를 활용해 기존 업무 시스템에 파일 보안 검사 기능을 연동할 수 있습니다.
악성코드 탐지와 문서 콘텐츠 제어
파일 평판과 머신러닝을 활용해 악성코드를 분석합니다. Disarm 기능은 Office·PDF 문서에 포함된 매크로, JavaScript 등의 활성 콘텐츠를 제거해 문서를 재구성합니다. 적용 범위와 처리 정책에 맞춰 운영할 수 있습니다.
NAS의 파일 공유 보안
NAS가 파일을 검사 엔진에 전달하는 연동 구성으로 저장소의 악성코드 유입과 확산 위험을 줄입니다. NetApp, Dell, Hitachi 등 주요 저장소와의 연동을 지원하며, 장비·운영체제별 지원 조건을 확인해 구축합니다. 파일 접근·전송 시 요청되는 검사가 중심이므로 전체 볼륨을 일괄 수동 검사하는 방식과 구분해 설계합니다.
애플리케이션과 클라우드 저장소 보호
웹 포털, 파일 업로드·다운로드와 업무 애플리케이션의 파일 처리 과정에 보안 검사 기능을 연동할 수 있습니다. Cloud Services 구성은 Azure Blob, Amazon S3와 Google Cloud 저장소를 위한 컨테이너 기반 검사도 제공합니다.
중앙 관리와 업데이트
검사 정책, 상태·통계와 격리 파일을 중앙에서 관리하고 Syslog와 보고서를 운영 업무에 활용합니다. LiveUpdate로 악성코드 탐지에 필요한 데이터를 최신 상태로 유지합니다. NAS용과 Cloud Services용의 라이선스 및 연동 범위는 대상 환경에 맞춰 선택합니다.
DEPLOYMENT
도입 안내
조직의 보안 정책과 업무 환경에 맞춰 필요한 기능과 연동 구성을 검토합니다. 지원 환경과 제공 기능, 라이선스는 제품 및 도입 구성에 따라 달라집니다.
제품 참고 자료 보기
제품의 주요 기능과 구성 방식을 살펴볼 수 있습니다.