SOLUTION
파트너사 · Tenable
Tenable Cloud Security
멀티클라우드의 설정·권한·워크로드 위험을 종합적으로 분석하고 위험도가 높은 공격 경로를 우선 개선합니다.
OVERVIEW
솔루션 개요
Tenable Cloud Security는 AWS, Azure와 Google Cloud의 보안 상태를 함께 분석하는 CNAPP(Cloud Native Application Protection Platform) 솔루션입니다. 현재 공식 제품명은 Tenable One Cloud Exposure입니다. 클라우드 자산, 권한과 워크로드의 연관성을 분석해 보안 위험을 파악하고 조치 우선순위를 정합니다.
CAPABILITIES
주요 기능
핵심 기능 한눈에 보기
Tenable Cloud Security
클라우드 설정 점검
여러 클라우드의 잘못된 설정과 외부 노출을 확인합니다.
권한 위험 관리
과도한 권한과 사용 현황을 분석해 최소 권한 운영을 지원합니다.
공격 경로 분석
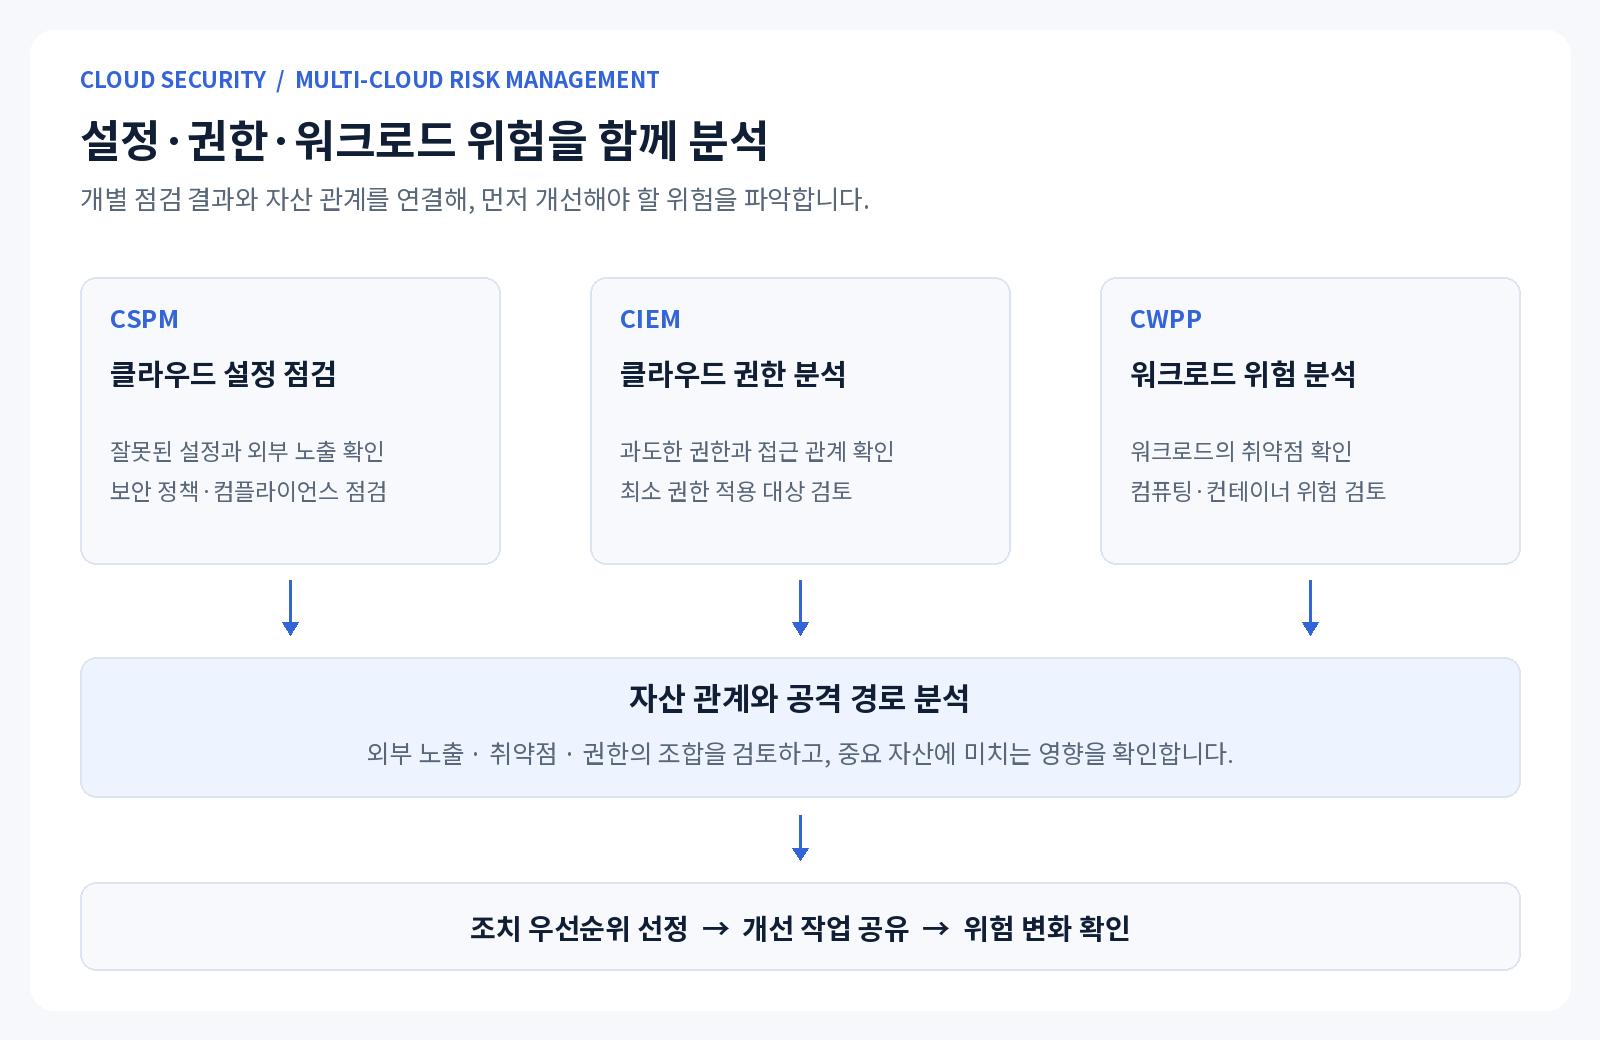
설정·권한·워크로드 위험의 연관성을 분석해 조치 순서를 정합니다.
클라우드 자산과 보안 상태 통합 관리
계정, 리전과 업무 영역별 클라우드 자산을 확인하고 잘못된 설정과 외부 노출을 분석합니다. CSPM(클라우드 보안 상태 관리)을 통해 정책과 컴플라이언스 기준을 점검하고, 위험한 구성의 원인과 개선 방안을 확인합니다. 여러 클라우드에 분산된 점검 결과를 함께 살펴볼 수 있습니다.
과도한 권한과 최소 권한 관리
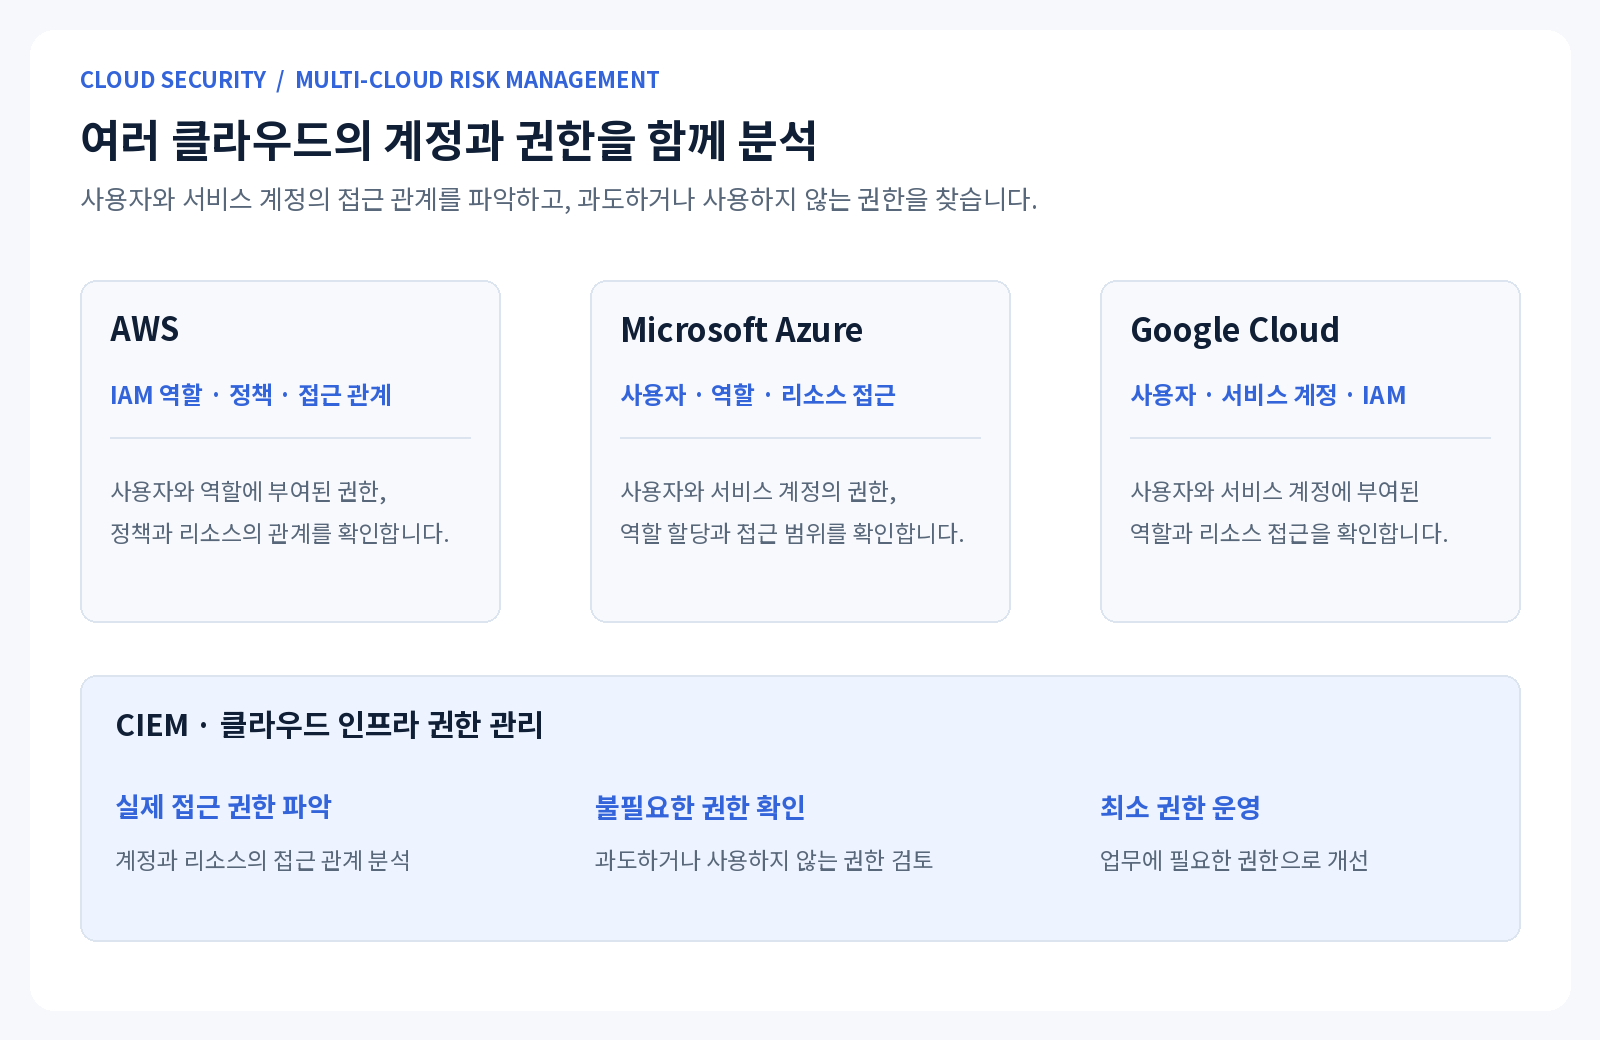
CIEM(클라우드 인프라 권한 관리)은 사용자와 서비스 계정의 실제 권한, 사용 현황과 리소스 접근 관계를 분석합니다. 과도하거나 사용하지 않는 권한을 찾고 최소 권한 정책을 적용하는 데 활용합니다. JIT(필요한 시점의 임시 권한) 기능으로 승인 절차와 사용 시간을 정해 권한 사용을 관리할 수 있습니다.
워크로드·설정·권한의 복합 위험 분석
워크로드의 취약점과 잘못된 설정, 과도한 권한을 함께 분석해 위험한 조합과 공격 경로를 파악합니다. CWP/CWPP의 워크로드 분석과 Kubernetes 보안 상태 점검을 활용해 우선 개선할 대상을 선정합니다. 발견된 위험의 개수뿐 아니라 자산의 노출 상태와 영향도를 고려해 조치 순서를 정합니다.
개발·운영 과정에 연동하는 보안
IaC 템플릿과 CI/CD 과정에서 구성 위험을 확인하고, 티켓·알림·API 연계로 개발자와 보안 담당자가 조치 현황을 공유하고 협업할 수 있도록 지원합니다. 보고서와 컴플라이언스 점검, 이상 행위 분석을 운영 체계에 활용합니다. 기능별 지원 클라우드와 자동 조치·JIT의 범위는 도입 모듈 및 연동 구성에 맞춰 확인합니다.
DEPLOYMENT
도입 안내
조직의 보안 정책과 업무 환경에 맞춰 필요한 기능과 연동 구성을 검토합니다. 지원 환경과 제공 기능, 라이선스는 제품 및 도입 구성에 따라 달라집니다.
제품 참고 자료 보기
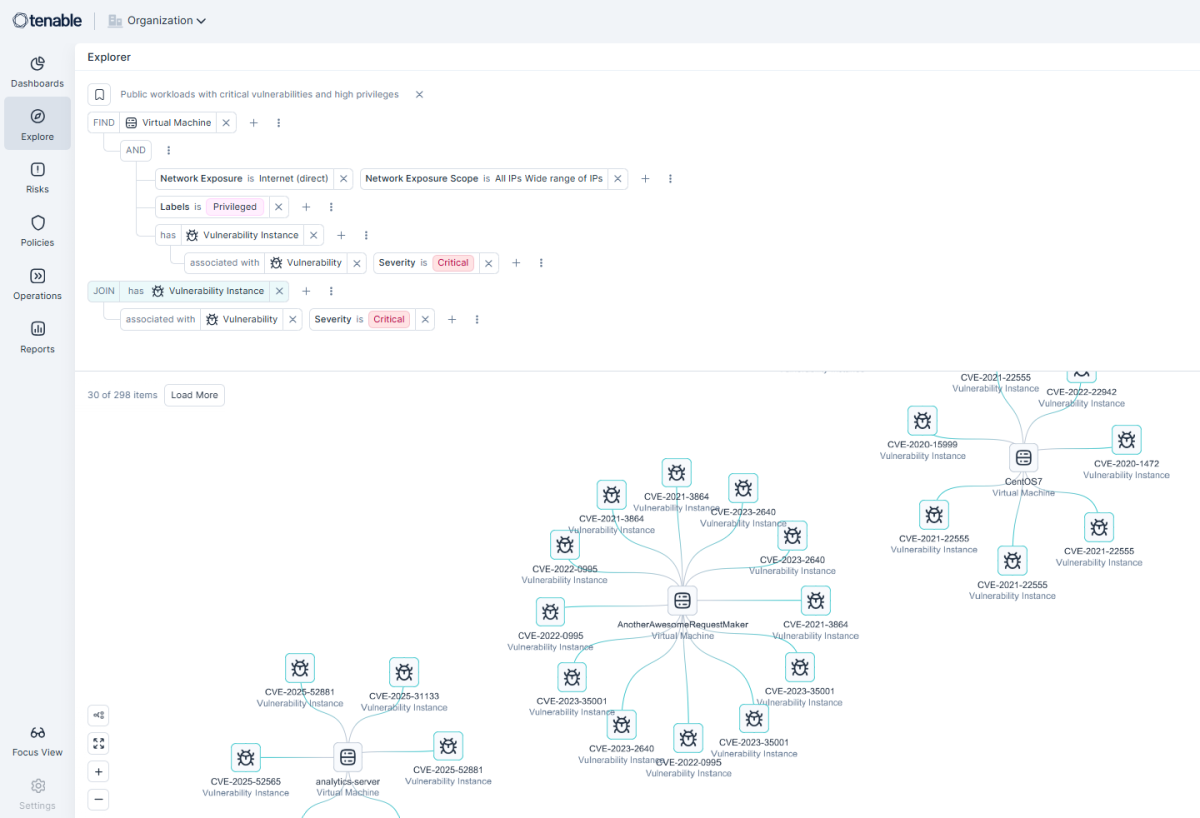
멀티클라우드 권한 분석과 위험 분석 방식, 실제 자산 탐색 화면을 확인할 수 있습니다.
 이미지 원본 크기로 보기 ↗
 이미지 원본 크기로 보기 ↗
 이미지 원본 크기로 보기 ↗