SOLUTION
파트너사 · Tenable
Tenable Security Center / SC+
Nessus 기반 점검과 위험 우선순위 분석으로 IT 자산의 취약점과 보안 설정을 중앙에서 관리합니다.
OVERVIEW
솔루션 개요
Tenable Security Center는 기업 내부에서 운영하는 취약점 관리 솔루션입니다. 기존 Tenable.sc와 Tenable.sc+는 각각 Security Center와 Security Center Plus로 제품명이 변경되었습니다. Nessus 점검 결과를 중앙에서 모아 자산과 취약점의 변화, 조치 현황을 관리합니다.
CAPABILITIES
주요 기능
핵심 기능 한눈에 보기
Tenable Security Center / SC+
취약점 점검
Nessus 기반 점검으로 자산의 취약점과 보안 설정을 확인합니다.
위험 우선순위 분석
VPR 등 위험 지표를 활용해 조치할 취약점의 순서를 정합니다.
조치 현황 관리
대시보드와 보고서로 변화와 개선 결과를 추적합니다.
네트워크·인증·에이전트 점검
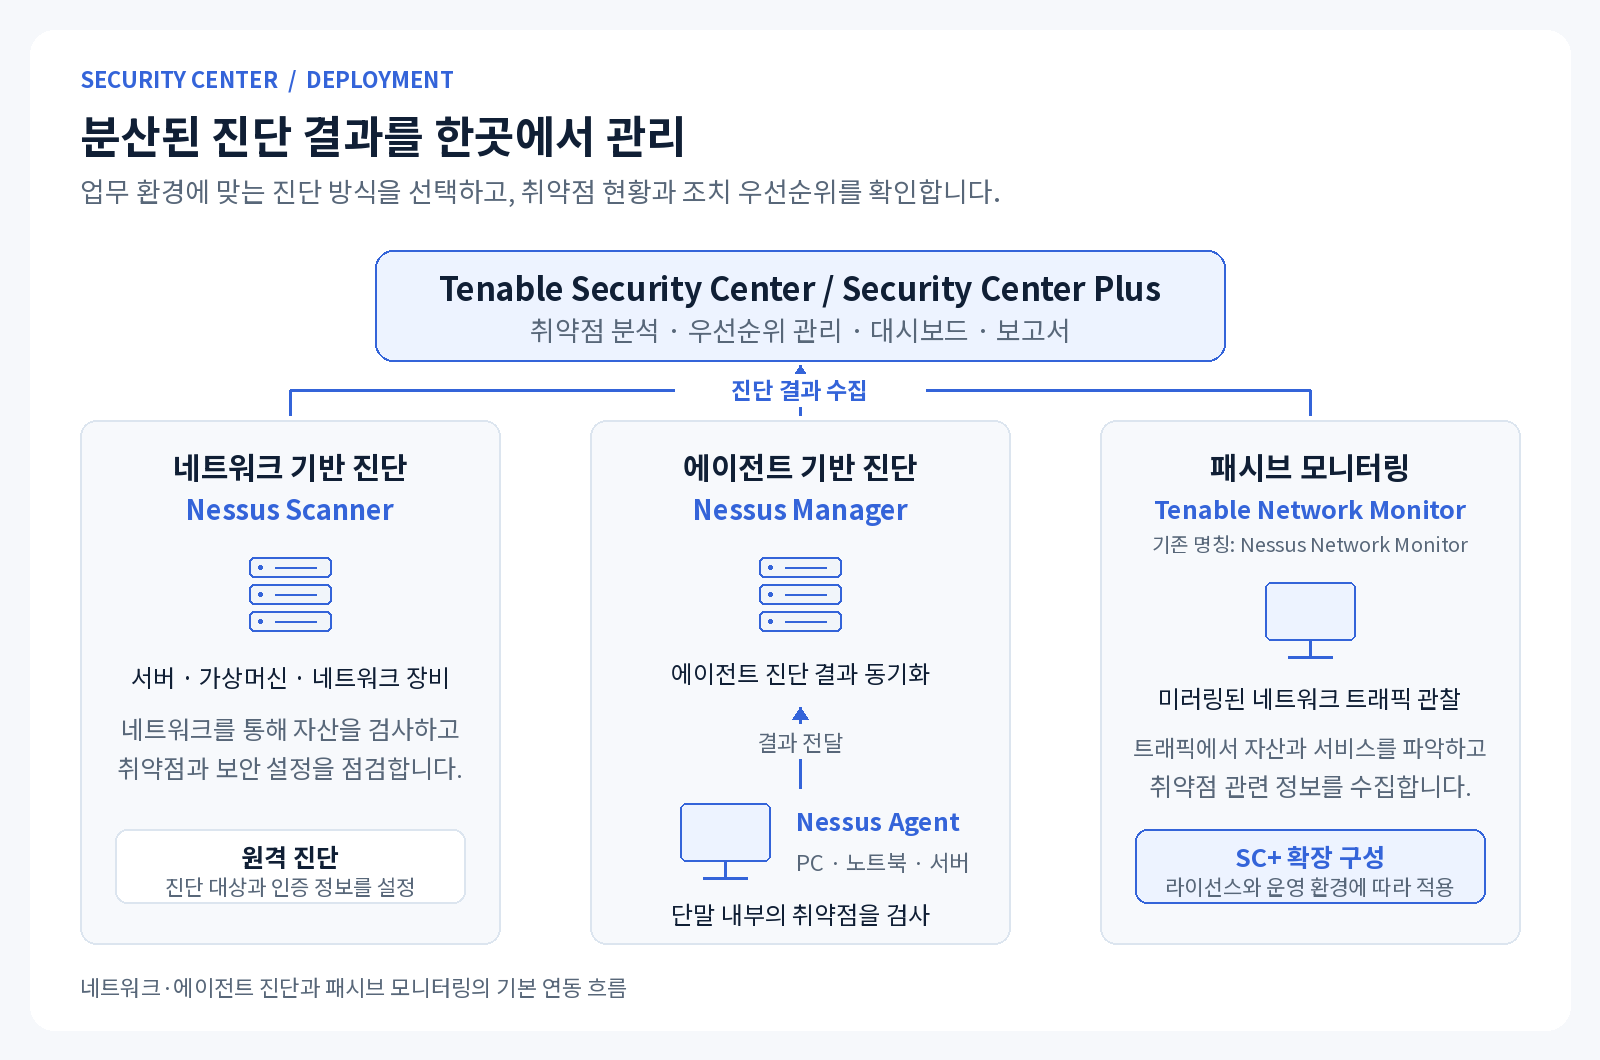
네트워크에서 접근 가능한 서비스와 포트를 점검하고, 인증 기반 점검과 에이전트 점검으로 시스템 내부의 취약점도 확인합니다. 서버, PC와 네트워크 장비 등 대상 환경에 맞춰 점검 방식을 구성합니다. 분산된 영역에 스캐너를 배치하고 결과를 중앙에서 분석할 수 있습니다.
취약점과 보안 설정 통합 분석
CVE 기반 취약점 진단과 CIS·DISA 등의 기준에 따른 보안 설정 점검을 함께 활용합니다. 플러그인과 점검 정책 업데이트를 통해 신규 취약점에 대응하고, 중요한 패키지의 취약점이 알려지면 해당 항목을 중심으로 점검할 수 있습니다. 국내 점검 기준은 적용 정책과 구현 범위를 별도로 검토합니다.
위험 우선순위와 SC+ 확장 구성
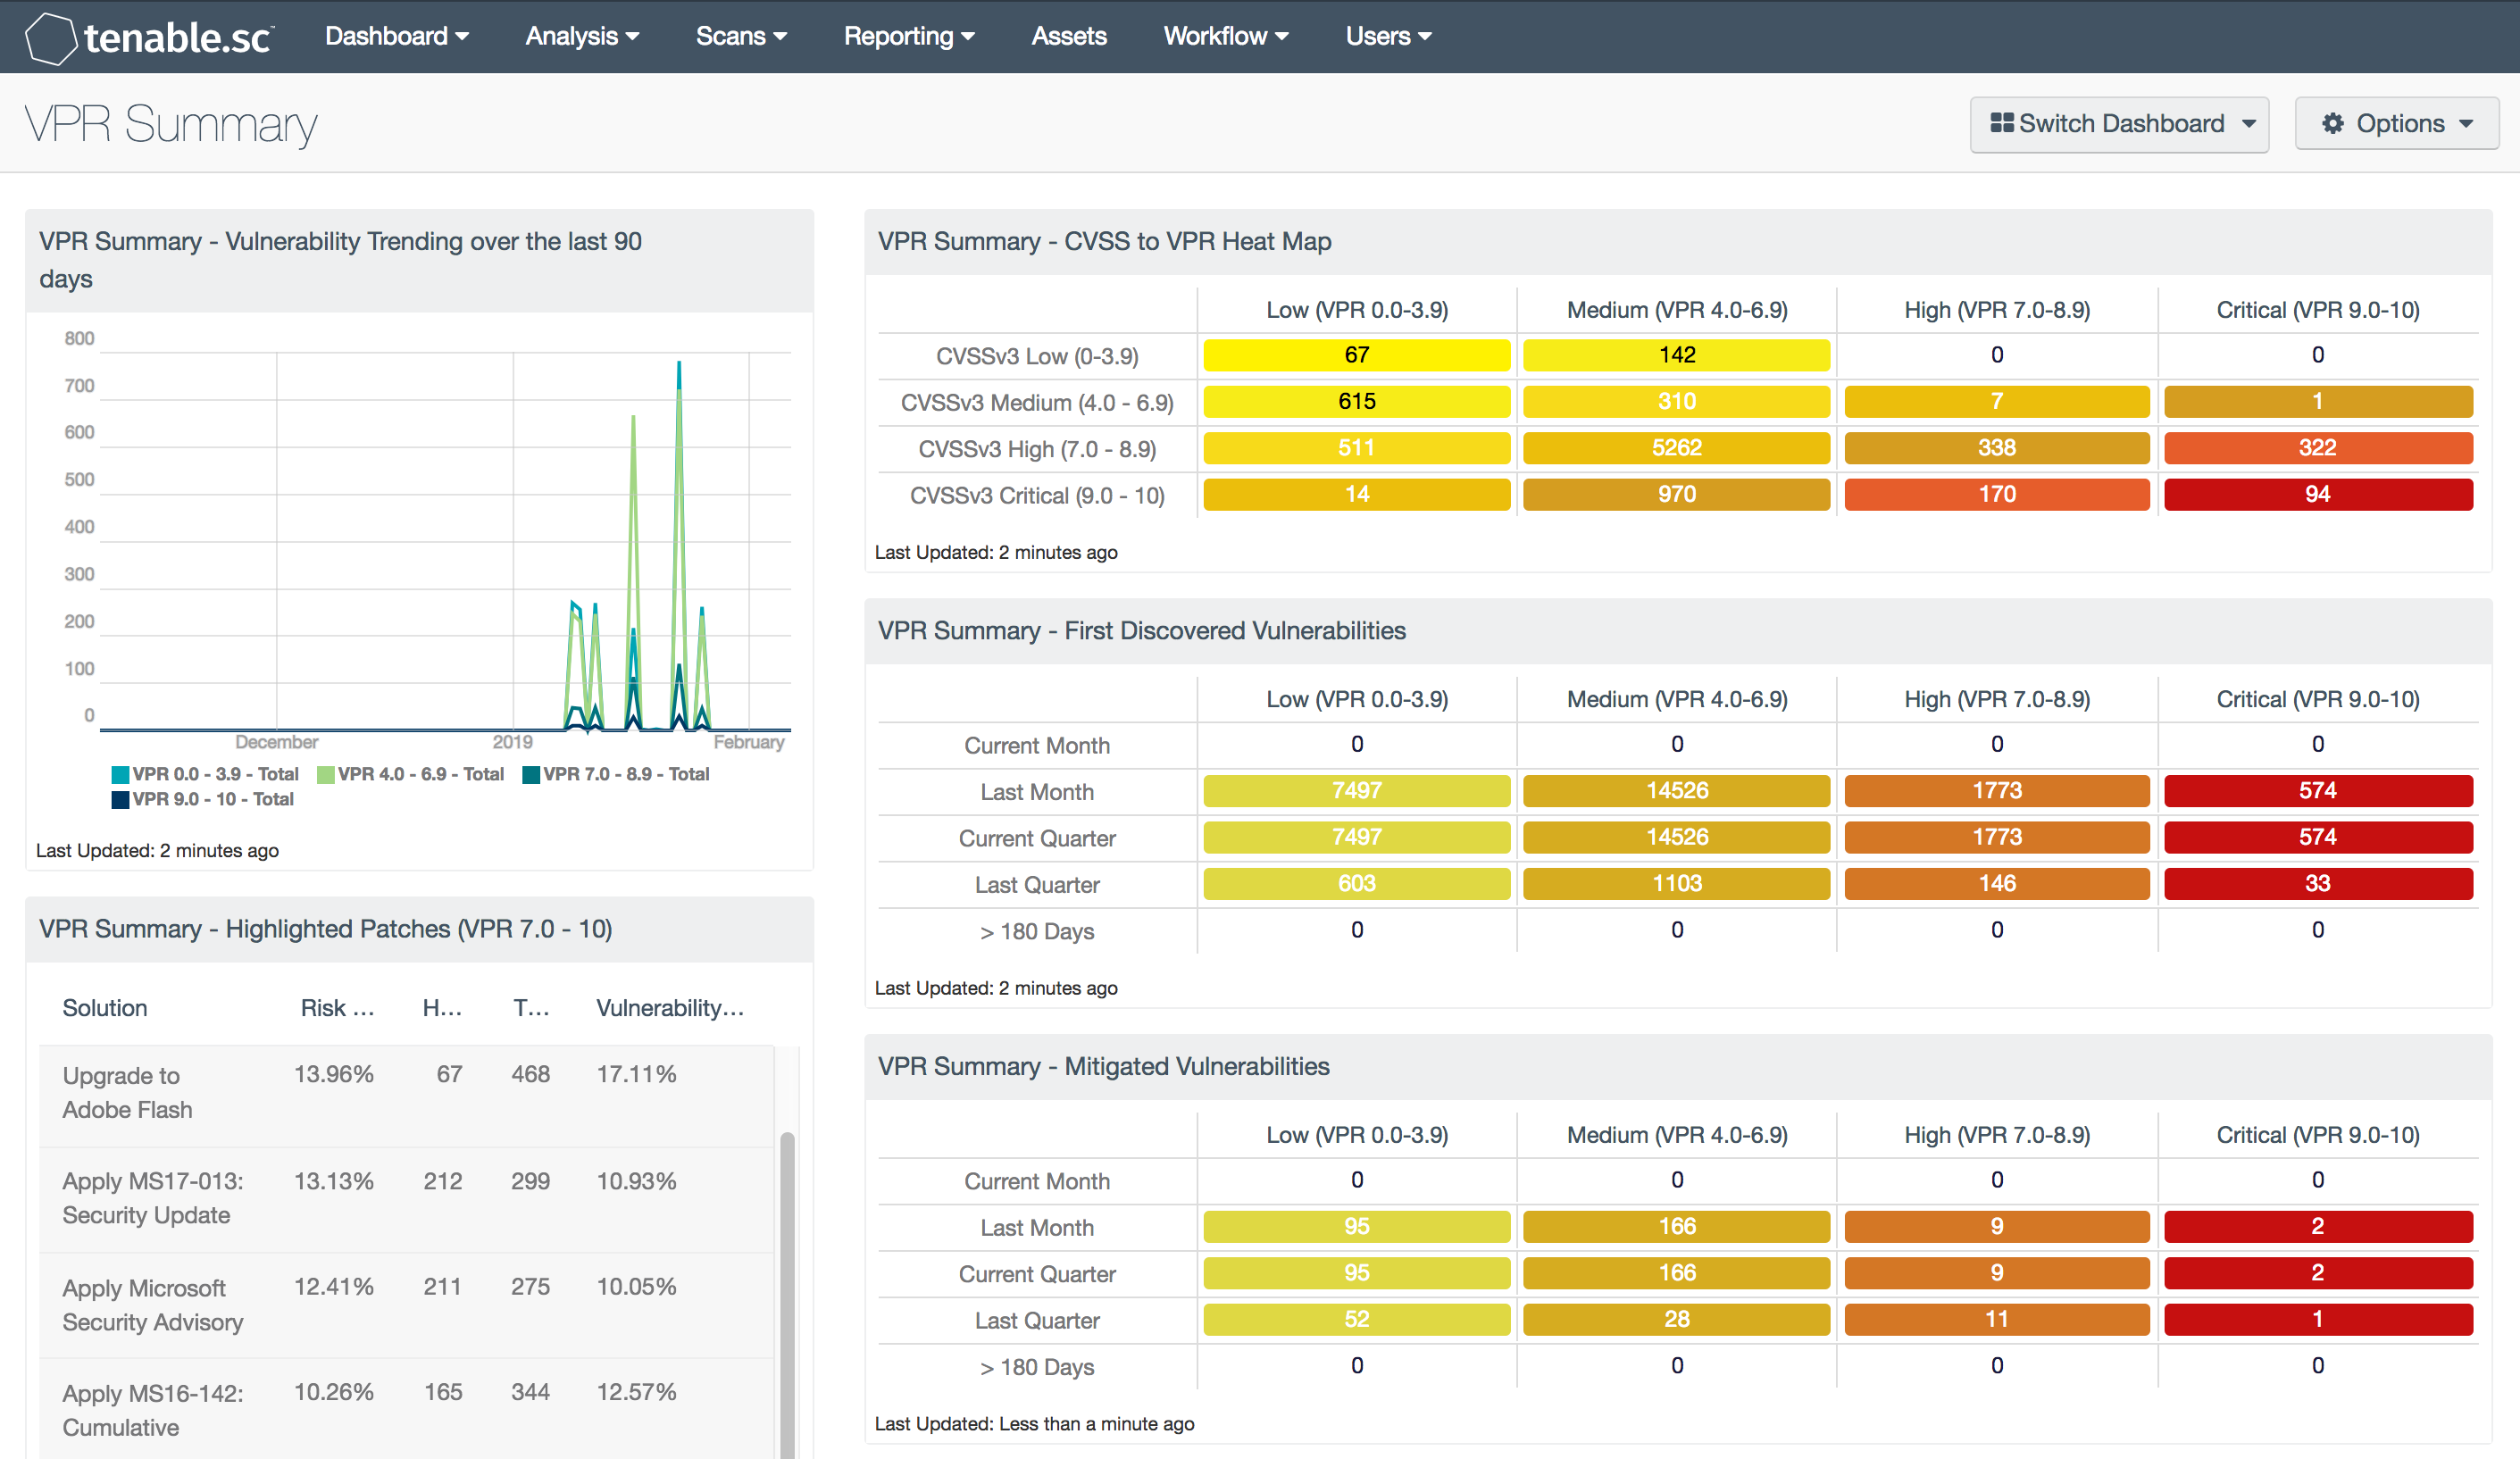
VPR(Vulnerability Priority Rating)을 활용해 위협 정보와 악용 가능성을 반영한 조치 우선순위를 검토합니다. Security Center Plus는 자산 중요도 지표인 ACR과 네트워크 모니터링 기반 자산·취약점 발견 등 확장 기능을 제공합니다. 기본 기능과 Plus 구성의 적용 범위를 구분해 도입합니다.
대시보드·보고서·조치 관리
대시보드에서 취약점의 위험도, 자산 현황과 기간별 변화를 확인하고 목적에 맞는 보고서를 작성합니다. 알림과 티켓, API 연계를 통해 담당자의 조치 진행과 후속 점검을 관리합니다. 위험 수용과 예외 처리는 조직의 정책에 따라 관리합니다.
웹 취약점 점검과 도입 구성
Security Center에서 웹 애플리케이션 점검을 함께 운영할 수 있지만, Web App Scanning은 추가 라이선스와 지원 구성 확인이 필요합니다. 에이전트, 패시브 모니터링과 기타 연계 기능도 계약 방식과 도입 환경에 따라 범위가 달라집니다.
DEPLOYMENT
도입 안내
조직의 보안 정책과 업무 환경에 맞춰 필요한 기능과 연동 구성을 검토합니다. 지원 환경과 제공 기능, 라이선스는 제품 및 도입 구성에 따라 달라집니다.
제품 참고 자료 보기
제품의 주요 기능과 구성 방식을 살펴볼 수 있습니다.
 이미지 원본 크기로 보기 ↗
 이미지 원본 크기로 보기 ↗